
什么是 UDP 网络中介?为什么错误处理该协议可能导致真实 IP 泄露?
购买网络中介时,90% 的情况下你会先看到按 IP 来源划分的类型:机房、住宅、ISP 或移动网络节点。但任何中间服务器还有第二个同样重要的特征——它能够转发哪些传输协议(HTTP、SOCKS、SSH、UDP)。
如果你熟悉这些协议,就会知道 SOCKS5 本身可以支持 UDP。但并不是所有提供商都会提供这一能力。也就是说,SOCKS5 在技术上支持 UDP,但市场上经常出售“精简版”,其中只有传统 TCP 可用,UDP 数据包无法通过。
这种情况会带来什么后果?运行过程中可能发生真实 IP 泄露。IP 泄露不仅可能是因为网络中介提供商关闭了 UDP,也可能是因为反检测浏览器本身无法正确处理 UDP 流量。
例如,用户使用了标称支持 UDP 的网络中介,但所使用的反检测浏览器架构无法正确处理这种流量,就可能出现问题。
同时,如果 反检测浏览器 或网络中介提供商无法处理 UDP,就认为 IP 一定会泄露,也并不准确。更正确的说法是:泄露风险会增加,但不一定真的发生——IT 中也存在不确定性。
通过 UDP 传输的流量可能变得不可控。下面是几种可能出现的表现:
操作系统完全禁止发送 UDP 数据报;
网络连接被强制回退到较旧的 TCP 协议栈;
绕过已配置的网络中介,打开独立的网络网关;
应用其他系统级路由规则。
在真实 IP 泄露场景中,最危险的是形成并行路由。部分出站数据包可能通过这条并行路径使用你的真实 IP 发送。下面我们详细看看这种情况如何形成、如何发生,以及是否可以避免。
如果网络中介被用于多个 Telegram 账号的基础设施,就要区分网络层和应用层。Telegram Expert 可以作为 Telegram 软件,集中管理账号、聊天和频道;而 UDP 支持、路由以及网络泄露防护,仍由网络中介提供商和所使用的网络配置负责。
从网络中介角度看,UDP 与 TCP 有什么区别
要理解为什么 UDP 更难通过中间服务器转发,需要先比较两种传输协议的工作逻辑:
TCP(Transmission Control Protocol)按照严格的流程传输数据。在开始传输之前,客户端和服务器会进行三次握手(SYN → SYN-ACK → ACK)。传输过程中,TCP 会给每个数据包编号、检查到达顺序,并在数据包丢失时要求重传。对于中间服务器来说,这是一种非常清晰的环境:会话有明确的开始、固定的通道,以及明确的连接关闭信号(FIN 或 RST)。
UDP(User Datagram Protocol)的工作方式完全不同。它没有预先握手、没有持续会话,也不检查是否送达。客户端只需拿一段数据(数据报),指定接收方的 IP 地址和端口,然后发送。数据是否成功到达,传输层并不负责。这样做的主要目标是提高传输速度并降低延迟。
除是否存在握手之外,两者另一个重要区别是如何处理丢失的数据。TCP 会等待丢失的数据重新发送,之后的内容才能继续;UDP 则不会因为部分数据丢失而暂停整个传输。
为什么需要 UDP 网络中介
5–7 年前,网络中介不支持 UDP 主要只有游戏玩家和流媒体用户会注意到。普通解析和浏览器工作使用 TCP 就足够了。现在情况发生变化,因为现代浏览器普遍使用了三类技术:
HTTP/3 协议与 QUIC 传输
现代网站(Google、YouTube、Facebook)越来越多地使用 HTTP/3。旧的 HTTP/1.1 和 HTTP/2 基于 TCP,而 HTTP/3 建立在 QUIC 之上,QUIC 则运行于 UDP。
当你通过反检测浏览器访问此类网站,而网络中介不支持 UDP 时,通常会发生以下情况:
浏览器声明自己是 Chrome。标准 Chrome 会尝试通过 UDP(443 端口)建立快速 QUIC 连接。
连接到反检测浏览器的中间服务器会阻止 UDP 数据包。
浏览器发现 UDP 无法通过,于是强制回退到基于 TCP 的 HTTP/2。
这种行为可能显得异常,因为普通用户在没有使用网络中介的情况下通常不会发生这种回退。但这本身并不是 IP 泄露,只是反欺诈系统得到的一个可疑信号:系统可能判断行为不标准并降低信任度,但通常不会仅凭这一项就直接封禁或断开连接。
WebRTC 与真实网络环境识别
这里就进入了一个真正可能泄露真实 IP、让网络中介失去意义的场景。
WebRTC(负责浏览器中的语音/视频通信和 P2P 数据传输)会通过 UDP 使用 STUN/TURN,以获取你的真实公网 IP 和 NAT 类型。
如果网络中介无法处理 UDP,通常有两种结果:
浏览器可能绕过网络中介,直接通过路由器向 STUN 服务器发送 UDP 请求,从而暴露真实 IP。
或者,你必须在浏览器层面强制阻止或伪装 WebRTC。对于很多平台——从广告账户到银行和加密交易所——被禁用的 WebRTC,或无法转发 UDP candidate 的 WebRTC,都可能被视为明显的机器人行为信号。
DNS 查询速度
标准 DNS 查询通常也会通过 53 端口发送短 UDP 数据包。原生 UDP 支持可以更快地解析域名,无需额外花时间建立 TCP 会话。
UDP 网络中介内部如何工作
在商业网络中介服务中,几乎找不到作为独立协议出售的纯 UDP 网络中介。纯 UDP 目前仍然属于比较小众的方案。
因此,实际市场中所谓“UDP 网络中介”几乎总是指支持 UDP ASSOCIATE 的 SOCKS5。
由于 UDP 本身没有持续“连接”的概念,也不适合在每个数据包中嵌入用户名和密码,所以通常采用下面的工作方式:
控制 TCP 通道。首先,程序或浏览器通过普通 TCP 连接到 SOCKS5 服务器,使用用户名和密码完成认证,然后发送特殊命令 0x03(UDP ASSOCIATE)。
分配 UDP relay。中间服务器收到命令后,会分配一个空闲 UDP 端口,并通过 TCP 告诉客户端:已在 X.X.X.X 地址的 Y 端口打开网关。
封装并转发数据报。客户端拿到需要发送的 UDP 数据包,将其封装在特殊的 SOCKS5 头部中(其中指定最终目标网站和端口),再发送到已分配的端口。中间服务器随后把原始数据包转发给目标服务器。
与 TCP 生命周期绑定。控制 TCP 连接不会立即关闭,而是作为“安全绳”保持在后台。一旦客户端关闭 TCP socket,中间服务器就认为会话结束,并关闭已分配的 UDP 端口。
哪些协议可以处理 UDP
下面对比不同网络中介与隧道协议对 UDP 的支持情况:
协议 | TCP 支持 | UDP 支持 | HTTP/3 (QUIC) | WebRTC | 典型用途 / 特点 |
|---|---|---|---|---|---|
HTTP / HTTPS | 是 | 否 | 否(回退到 HTTP/2) | 否(存在泄露/阻断风险) | 仅适合简单网页抓取和基于 TCP 的 API |
SOCKS4 / SOCKS4a | 是 | 否 | 否 | 否 | 旧标准,不支持认证,也不支持 UDP |
SOCKS5(精简版) | 是 | 已阻止 | 否(回退到 HTTP/2) | 否 | 低价提供商中最常见的配置 |
SOCKS5(支持 UDP) | 是 | 是(UDP ASSOCIATE) | 是(原生) | 是(通过中间服务器 IP) | 适合反检测浏览器和复杂任务的完整标准 |
Shadowsocks / WireGuard | 是 | 是(原生) | 是 | 是 | 隧道协议,需要使用专用客户端 |
为什么提供商会在 SOCKS5 中关闭 UDP?
既然 SOCKS5 标准本身支持 UDP,为什么很多提供商还会主动关闭它?原因并不仅仅是节省成本,还包括以下因素:
担心出站 DDoS 攻击。与 TCP 不同,UDP 可以在没有确认的情况下单向发送大量流量,还可以伪造源地址。如果网络中介提供商在成千上万台服务器上开放不受限制的 UDP,不良用户可能把整个网络中介池变成 DDoS 工具,最终导致提供商遭遇严重后果,例如整个网段因滥用而被封锁。
端口资源不足与 NAT 负载。TCP 中,中间服务器能准确知道连接何时关闭;UDP 没有会话终止数据包。中间服务器必须为每个客户端分配端口,并在内存中维护大量 NAT 映射表,通过超时来判断通信已经结束,还是客户端只是暂时没有发送数据。
轮换 P2P 网络的技术限制。在动态住宅 IP 网络中,流量经过普通用户的家庭路由器和设备,而这些设备本身往往位于运营商 NAT(CGNAT)之后。要在这种网络中完整转发 UDP ASSOCIATE,同时避免丢包,技术难度高且成本昂贵。
什么时候必须使用 UDP 网络中介,什么时候不需要?
UDP 网络中介不可替代的场景
需要应对严格反欺诈系统的反检测浏览器:让浏览器可以通过原生 HTTP/3(QUIC)与 Cloudflare、Google、Meta 等站点通信,并完成更深入的 WebRTC 检查,而无需人为屏蔽。
移动模拟器与在线游戏:游戏流量、语音聊天(Discord、VoIP)以及移动应用内部协议会大量使用 UDP,以尽量降低延迟。
流媒体和视频传输:实时音视频传输通常建立在 UDP 数据报之上。
可以不使用 UDP 的场景
传统解析:绝大多数解析器通过 TCP 上的 HTTP/1.1 和 HTTP/2 获取数据,因此通常没有必要为 UDP 支持额外付费。
REST API 和文本 Webhook:标准的服务端 API 集成通常通过 TCP 工作。
对于已经配置网络中介并划分网络配置文件的团队,Telegram Soft Expert 可以把重复的 Telegram 流程放到独立的工作层中:账号管理、聊天与频道搜索、不同类型的群发以及自动回复。这样可以把网络中介传输层与 Telegram 内部的运营工作分开控制。
如何检查 SOCKS5 是否真正支持 UDP
最可靠的方法,是直接通过脚本向服务器验证提供商是否支持 UDP。你可以在 PowerShell 中运行该脚本,先填入连接信息(IP、端口、用户名和密码)。
& { # SOCKS5 连接参数 $H = "socks5.example.com" $P = 10800 $U = "your_username" $Pass = "your_password"try { # 1. 控制 TCP 通道和认证(RFC 1928 / RFC 1929) tcp=New-ObjectSystem.Net.Sockets.TcpClient(H, $P) $tcp.ReceiveTimeout = 4000; $tcp.SendTimeout = 4000 $s = $tcp.GetStream() $s.Write([byte[]](5,1,2), 0, 3) buf=New-Objectbyte[]2;[void]s.Read($buf, 0, 2) uB=[Text.Encoding]::ASCII.GetBytes(U); pB=[Text.Encoding]::ASCII.GetBytes(Pass) $auth = [byte[]](1, $uB.Length) + uB+[byte[]](pB.Length) + $pB s.Write(auth, 0, $auth.Length) [void]s.Read(buf, 0, 2) if ($buf[1] -ne 0) { throw "认证失败:用户名或密码错误" }
# 2. 请求打开 UDP 网关(命令 0x03) $s.Write([byte[]](5,3,0,1,0,0,0,0,0,0), 0, 10) hdr=New-Objectbyte[]4;[void]s.Read($hdr, 0, 4) if ($hdr[1] -ne 0) { throw "服务器拒绝 UDP ASSOCIATE(错误代码:(hdr[1]))" }
# 3. 解析分配的 relay(IP 和端口) if ($hdr[3] -eq 1) { aB=New-Objectbyte[]4;[void]s.Read($aB, 0, 4); rIp=(aB -join ".") } elseif ($hdr[3] -eq 3) { $len = $s.ReadByte(); $dB = New-Object byte[] len;[void]s.Read($dB, 0, $len) rIp=[Text.Encoding]::ASCII.GetString(dB) } prtB=New-Objectbyte[]2;[void]s.Read($prtB, 0, 2) rPort=(prtB[0] -shl 8) -bor $prtB[1]
# NAT/Docker 兼容处理:如果服务器返回本地 IP,则发送到外部主机 $targetIp = $rIp if ($rIp -match '^(0\.|10\.|127\.|172\.(1[6-9]|2[0-9]|3[0-1])\.|192\.168\.)') { $targetIp = $H }
# 4. 通过已打开的网关向 Google STUN 发送原始 STUN 请求(142.250.180.127:19302) $udp = New-Object System.Net.Sockets.UdpClient $udp.Client.ReceiveTimeout = 4000
# SOCKS5 UDP 头 + 20 字节 STUN Binding Request $socksHdr = [byte[]](0,0,0,1, 142,250,180,127, 0x4B,0x66) $stunReq = [byte[]](0x00,0x01, 0x00,0x00, 0x21,0x12,0xA4,0x42, 1,2,3,4,5,6,7,8,9,10,11,12) $packet = $socksHdr + $stunReq
$sw = [Diagnostics.Stopwatch]::StartNew() [void]udp.Send(packet, $packet.Length, $targetIp, $rPort) $ep = New-Object Net.IPEndPoint([Net.IPAddress]::Any, 0) $res = udp.Receive([ref]ep) $sw.Stop()
Write-Host "[成功] UDP 工作正常!已在 (sw.ElapsedMilliseconds) 毫秒内收到 WebRTC STUN 响应。" -ForegroundColor Green } catch { Write-Host "[失败] UDP 无法工作:(_.Exception.Message)" -ForegroundColor Red } finally { if ($udp) { $udp.Close() } if ($tcp) { $tcp.Close() } } }
如果返回具体 IP 地址,说明提供商可以处理 UDP;如果返回“失败”,则表示不支持。

下载 Telegram Expert - Telegram 推广软件
Telegram Expert 是一款面向 Telegram 的专业软件,可快速实现频道增长与销售提升。启动批量群发与邀请,安全养号避免封禁,将对话集中管理并扩大团队规模。一个窗口搞定一切--快速、安全、贴合您的需求。
功能包括:
- TDATA 转换器 - 批量将 session+json 转换为 TDATA。
- Booster - 通过智能对话养号,提高信任度。
- 注册器 - 通过任意符合 sms-activate 标准的短信服务创建账号。
- 复制器 - 为现有账号创建第二会话,用于迁移与保护。
- 转发器 - 将收到的回复转发到工作群,并向客户发送回复。
- 拦截器 - 按关键词捕获来自群/频道的消息并转发给您。
- 管理员邀请 - 即使在限制群组中也可邀请。
- 频道/群组克隆 - 完整复制,包括受保护内容。
- 举报器 - 批量举报消息/用户/频道。
目前还没有人留下评论

2026年Telegram多账号运营:如何在不被封号的情况下扩展几十个账号
在2026年,Telegram多账号运营已经不再只是简单地管理多个账号,而是一项完整的技术架构任务。Telegram不断升级其反欺诈系统,分析IP地址、行为模式、设备指纹以及操作频率。 如果几年前使用常规网络节点和基础工具就可以运行多个账号,那么现在要安全扩展Telegram账号网络,必须构建完善的技术架构:防关联环境、移动网络节点、流量分配以及账号养号策略。 下面我们将详细分析如何避免Telegram封号,并构建稳定的多账号体系。 为什么Telegram在2026年加强风控 Telegram 正在积极打击垃圾信息、批量营销以及自动化账号网络。系统会分析: IP类型(移动IP、住宅IP、机房IP) 设备指纹重复情况 注册速度 加群与发消息频率 多账号行为相似度 机房IP最容易被识别。来自服务器的数据流量通常信任度较低。 2026年的关键问题不再是“如何创建50个账号”,而是“如何让50个账号看起来像50个真实用户”。 Telegram封号的主要原因 使用机房网络节点...
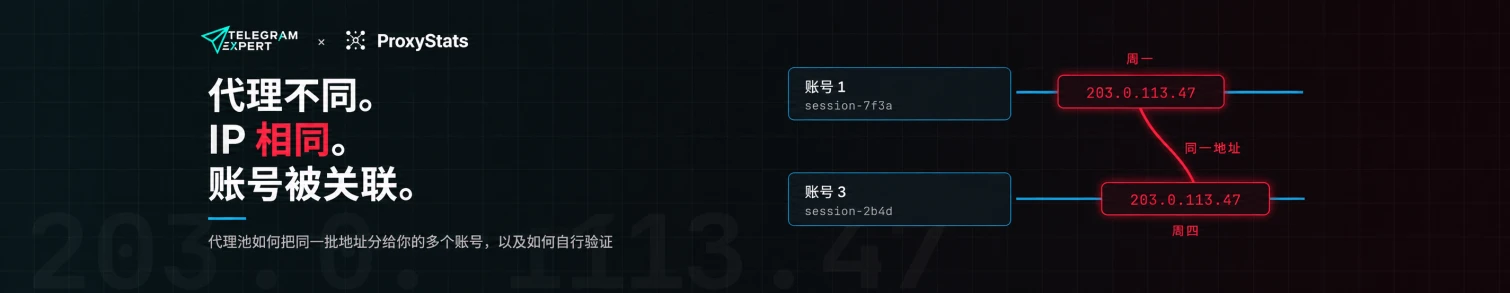
每个账号都有自己的住宅 IP,为什么它们还是被关联在一起
[media mw=100]3430[/media] ProxyStats,独立的住宅 IP 中继基准测试。研究基于 14 个网络网关的数据,2026 年 9 月。 要点 "全新的住宅 IP"并不代表这个地址以前没有分配给过你。两个 session ID 不同的会话可能从同一个地址出网,这样你的两个账号在历史记录里就会共用一个 IP。 我们测量了 12 个网络中地址重复出现的频率。在德国,12 个网络中有 10 个每周有 1.4% 到 4.5% 的地址重复出现,另外两个超过 8%。在美国,12 个网络中有 11 个为 0.2% 到 2%。 用本文中的脚本,一个晚上就能检查你自己的 IP 池。它大约消耗 10 MB 流量,并给出两个数字,告诉你这个池子能否撑住你的账号数量。 场景 你在运营 50 个 Telegram 账号。每个账号都有自己的粘性会话和独立的 session ID,用的是住宅 IP 中继,服务商的价格页上写着"数百万个地址"。按理说,这些账号之间没有任何联系。 后来其中一个账号被限制了。你打开登录记录,发现它的地...
如何将机器人和垃圾流量挡在 Telegram 漏斗之外(并终于能够相信数据)
[media mw=100]3503[/media] 你启动了一场广告活动,后台显示 5,000 次点击,但频道只增加了 140 名订阅者。是素材不好、优惠不够吸引人,还是受众选错了?很多时候,问题都不在这些地方。相当一部分所谓的“点击”根本不是由真人产生的。 如果你把流量导向 Telegram 频道、机器人,或导向最终进入 Telegram 的落地页,那么清理流量是提升结果成本最低的方式之一。并不是因为它会让更多人订阅,而是因为它能告诉你哪些来源真正有效,并避免把预算继续放大到错误的来源上。 下面是一套可以在一周内落地的实用方案。 为什么 Telegram 漏斗中的数据经常会误导你 一个典型漏斗通常是这样的: 广告或帖子 → 点击 → 落地页(或直接链接) → 加入频道 / 启动机器人 → ...
从搜索到 Telegram:2026 年如何构建更智能的地理定向获客策略
[media mw=100]3387[/media] 如今,获客早已不只是把尽可能多的流量导向落地页。对于业务覆盖多个国家的企业来说,更大的挑战在于理解不同市场中的潜在客户究竟看到了什么、搜索什么,以及会对什么内容产生反应。 搜索结果、广告信息、价格、推荐内容和线上社区都会因地区而异。因此,营销人员不能只看全球平均数据,而应先理解当地的数字环境,再决定把时间和预算投入到哪里。 这正是地理定向研究的价值所在。通过结合本地化搜索情报、市场研究和受众发现,营销人员可以建立一条更可靠的路径,把最初的搜索意图转化为 Telegram 等渠道中的有效沟通。 为什么地理位置比大多数营销人员想象得更重要 国际营销中一个常见的错误,是认为同一个搜索在不同国家基本会带来相同的体验。 实际上,地理位置会影响搜索排名、广告、产品优惠、本地竞争对手、价格信息,以及用户最可能看到的内容。 例如,营销人员在美国研究某个商业关键词时看到的搜索结果,可能与德国客户搜索同一关键词时看到的结果完全不同。即使关键词本身没有变化,...